Edit Author Slugで WordPressの不正ログイン・不正アクセスを回避
2017/03/12
Edit Author Slugを入れて不正ログインを回避
Edit Author Slugとは?
Edit Author Slugは、ユーザ名(ログインID)と Authorとして表示される表示を違うものに変更するためのプラグインです。
Edit Author Slugを使わないと何が問題なのか?
WordPressのセキュリティに関して、下記のような記事を書きました。
「WordPressのユーザ名を後から変更する方法。adminの使用は危険。」
上記の記事を書いたときには気づいていませんでしたが、その後しばらくして、Googleでこのブログがどのようにインデックスされているかを調べているときに血の気が引く思いがしました。
理由は、このブログの IDが含まれるページがインデックスされていたからです。
http://blog.s-giken.net/author/********
※「********」の部分にユーザ IDが入ります。
WordPressには、投稿者毎に投稿したページをアーカイブしたページを作る機能があり、そのページの URLに使われる文字列にユーザ IDが使われるのです。
つまりは、ユーザIDを adminから変更し、「ニックネーム(必須)」を変更して投稿記事に表示されないようにしても、投稿者アーカイブのページにはしっかり IDが表示されているのです!
知らなかったっ!!
Edit Author Slugを使って投稿者アーカイブの URLを変更する
「知らなかった」ではすまされる話ではなく、Googleにインデックスされている以上、なんとしてもすぐに対応をする必要が出てきます。
そのため早速対策をする方法を探したところ、下記のサイトを見つけました。
http://shirose.jp/2013/06/change-author-slug/
http://dogmap.jp/2013/06/18/fight-against-brute-force-attack-2/
そして、すぐさま「Edit Author Slug」をインストールすることにしました。
[amazonjs asin=”4798130931″ locale=”JP” title=”一歩先にいくWordPressのカスタマイズがわかる本”]
Edit Author Slugのインストール方法
WordPressのプラグインのインストールの解説は「WordPressプラグインの3つのインストール方法解説」に記事を書いていますので参考にしてください。
Edit Author Slugのユーザ情報の設定方法
設定はユーザのプロフィールから変更します。
「ユーザ」-「ユーザ一覧」で変更するユーザを選択し、プロフィールの編集画面を表示させます。
その編集画面の一番下に「Edit Author Slug」の項目が追加されているはずです。
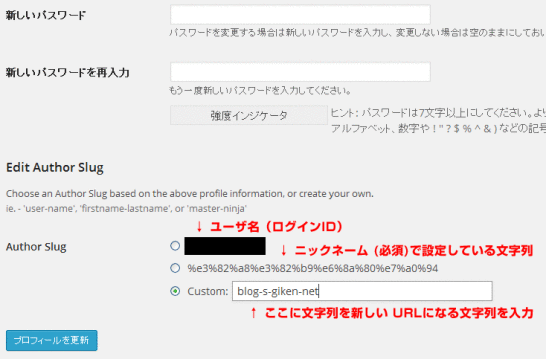
ここで、「Author Slug」を決定します。(ここで選択された文字列が、そのまま表示の URLになります。)
私の場合は、「ニックネーム(必須)」を日本語で付けているため、2つ目の項目が「%e3%82%a8%e3%82%b9%e6%8a%80%e7%a0%94」となっています。
このままでもよければこれでもいいのでしょうが、分かりやすく 3つ目の項目「Custom」に「blog-s-giken-net」を入れて「プロフィールを更新」をクリックして保存します。
(「ニックネーム(必須)」をアルファベットで付けている方は、2つ目の項目にアルファベットが表示されますので、2項目目でも問題ないでしょう。)
設定はこれだけです。
これで、著作者アーカイブの URLが変更されます。
http://blog.s-giken.net/author/blog-s-giken-net
また、ユーザが複数登録されている場合は、その全てのユーザで同様の設定をしてくださいね。
全てのユーザの対応を行わないとセキュリティホールを塞いだことになりませんので。
Edit Author Slugの設定方法
上記では、ユーザ毎の「Author Slug」を変更しましたが、「Edit Author Slug」自体の設定は、「設定」-「Edit Author Slug」から移動する画面で設定を行います。
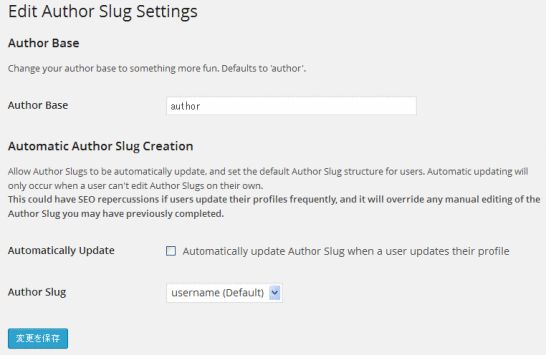
ですが、特に変更する必要はありません。
URLをもっと自由に変えたい場合は、「Author Base」の「author」を違うものにするのもいいでしょう。
さらなるセキュリティ強化について
WordPressのセキュリティに関しては、「WordPressのユーザ名を後から変更する方法。adminの使用は危険。」「WordPressのログイン画面 URLを変更する 管理画面に Basic認証を設定する」などの記事を書いていましたが、今回、著作者アーカイブというページがあることが分かりましたので、さらにセキュリティを強化するために「WordPressの不正ログインを Force email loginで回避」という記事を書きましたので、そちらも併せてご覧ください。
この記事が参考になったと思いましたらソーシャルメディアで共有していただけると嬉しいです!

関連記事
-

-
AdminerはWordPressのデータベース管理プラグインの決定版!
データベース管理プラグインはAdminerがあれば他に必要ありません。なぜならDB管理ツールAdminerと同じものをプラグインとして提供しているからです。
-
-
WordPressの Google XML Sitemapsで WebMaster Tools用の sitemap.xmlを生成
WordPressの Google XML Sitemapsで WebMaster Tools用の sitemap.xmlを生成する方法を説明しています。
-
-
WordPress データベースを管理するための強い味方のプラグイン WP-DBMANAGER
データベースを管理するための強い見方のプラグイン「WP-DBMANAGER」の使い方の説明です。
-
-
WordPressの管理画面と公開画面を別のドメインに分離して運用する方法
管理画面と公開画面のURLを違うドメインで設定・運用する方法を解説。管理画面と公開画面の場所を分離することでセキュリティ面でのメリットが大きくなります。
-
-
BackWPupでバックアップ・設定したJobの実行、ファイル一覧
BackWPupその4。バックアップ設定した Jobを実行する方法、ログの一覧、保存されたファイル一覧の解説です。
-
-
WordPress初心者向け講座・詳細解説データベースとは何か?
データベースとは何か?を言葉の意味の説明なども含めエクセルと比較しながら説明しています。

-
-
WordPressのバージョンアップをしたら「the_content」でコンテンツが表示されなくなった
「the_content」でコンテンツが表示されないのは仕様が変更されたためでプログラムの修正が必要です。
-
-
Never Let Me Goで会員制サイトの退会機能を実装
会員制サイトで退会する機能を提供するプラグインの設定方法の解説。Theme My Loginなどの会員登録のプラグインと組み合わせて利用します。
-
-
Comment Rating FieldでWordPressのコメントに口コミサイト機能を追加
口コミサイトを構築するためのプラグイン。評価点を投票する仕組みをコメント投稿機能に追加する方法で実現。口コミサイトを構築するには十分な機能を提供。
-
-
Theme My Loginでメール認証、管理者承認付の会員管理・基本編
会員管理をするプラグインTheme My Loginの解説。メール認証、管理者認証、reCAPTCHAによるいたずら登録を防止し、ログイン攻撃対応のセキュリティも備わっている。